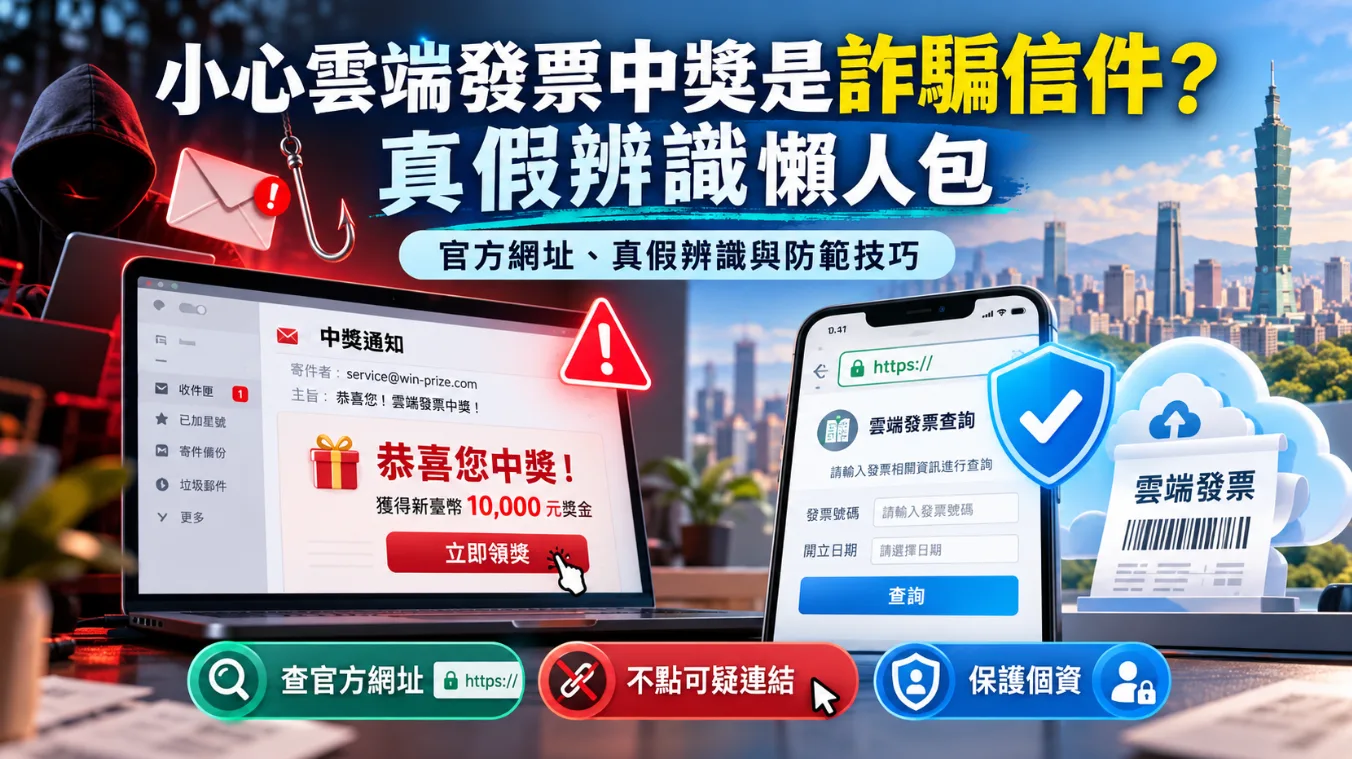
「恭喜您,雲端發票中獎1,000元。」
當這句話突然出現在電子郵件、簡訊甚至社群私訊裡,多數人的第一個反應可能不是懷疑,而是興奮。
接著,訊息要求你「確認載具」、「更新歸戶資料」、「驗證身分」;你點進去,看見熟悉的財政部標誌、電子發票配色,甚至連按鈕、登入畫面、客服資訊都做得像真的。
真正危險的地方也從這裡開始。
現在的雲端發票中獎詐騙,早已不只是寄一封錯字百出的假信。詐騙者開始複製政府網站、冒用知名企業名稱,再把「中獎」、「載具異常」、「重新歸戶」、「退稅」與「身分驗證」串成一套完整流程。
財政部財政資訊中心在2026年4月即公開警示,詐騙集團大量冒充悠遊卡、Yahoo、momo、家樂福、中油等品牌發送「發票中獎通知」或「載具歸戶異常」郵件,企圖把民眾導向偽造的電子發票整合服務平台,再騙取信用卡與個人資料。
因此,收到中獎通知時,真正應該做的第一件事不是「領獎」,而是先停下來查證。
發票詐騙為什麼愈來愈難辨認?
過去談到網路詐騙,許多人會想到錯字、奇怪網址、粗糙圖片或語氣不自然的簡訊。
但這套判斷方式正在失效。
現在的攻擊者可以複製官方網站版型、重新製作品牌Logo、模仿客服語氣,甚至在假網站中加入倒數計時、OTP輸入欄、載具驗證畫面,讓整個流程看起來像真正的政府服務。
更麻煩的是,詐騙者通常不會一開始就要求你匯款。
他們先讓你相信「真的中獎了」。
接著要求你驗證載具。
再要求你核對身分。
最後才把流程帶到信用卡、銀行帳戶或OTP。
也就是說,真正有效的詐騙,往往不是靠一句謊言完成,而是讓受害者連續做出數個「看起來都很合理的小動作」。
點擊網址、輸入手機、輸入身分資料、填寫信用卡、輸入OTP。
每多做一步,風險就向你靠近一步。
財政部警示:假中獎、假歸戶,最後目的可能是盜刷
財政部財政資訊中心指出,近期詐騙信常使用兩種主題:
「發票中獎通知」
以及
「載具歸戶異常」
詐騙者會冒充知名企業或電子發票相關服務,要求收件人點擊連結。
點進去後,假網站再模仿「財政部電子發票整合服務平台」,要求使用者更新載具、驗證帳戶或確認中獎資格。
財政部已明確公布電子發票整合服務平台的官方資訊:
官方電子郵件:[email protected]
官方網站:https://www.einvoice.nat.gov.tw
而且官方平台不會透過郵件連結要求使用者輸入信用卡資料。
高雄國稅局也進一步公布實際詐騙流程:民眾點進偽造網站後,可能被要求輸入信用卡號、到期日、CVV安全碼,最後甚至要求輸入銀行寄來的OTP簡訊驗證碼。
一旦完成這一步,攻擊者取得的就不再只是姓名或電話,而可能直接完成信用卡交易。
所以請牢記一件事:
統一發票兌獎,不需要用信用卡資料來驗證你的身分。
臺北市相關警示:連「台北捷運中獎」都能被拿來冒充
地方政府與公營事業同樣面臨品牌遭冒用的問題。
2026年3月,臺北捷運就公開澄清,有民眾收到署名類似「台北捷運風格中獎通知雲端發票1000元」的電子郵件。
臺北捷運明確表示,並未寄送這類中獎郵件,並已報警處理,同時提醒民眾不要點擊不明連結或提供個人資料。
臺北市政府相關防詐宣導也提醒民眾:
政府機關網址要仔細看網域,而不是只看頁面上的Logo。
尤其要注意「gov」前方真正的網域結構,不要被網址中的文字混淆。
這也說明一件重要的事:
看到熟悉品牌,不代表訊息就是品牌本人寄的。
攻擊者真正利用的,是你對財政部、中油、悠遊卡、捷運、電商平台等品牌已經建立的信任。
郵件、簡訊怎麼辨認?先做這張安全檢查表
收到任何「雲端發票中獎」通知,可以先從下面幾個面向檢查。
| 檢查項目 | 相對正常 | 高風險警訊 |
|---|---|---|
| 寄件者 | 官方網域 | 免費信箱、陌生網域 |
| 網址 | 自己從官方網站進入 | 信件要求直接點擊 |
| 中獎內容 | 可自行到官方平台查 | 強調立即領取、逾期失效 |
| 身分驗證 | 官方既有登入機制 | 要求重新輸入大量個資 |
| 信用卡 | 不需要 | 要求卡號、到期日、CVV |
| OTP | 不會拿來驗證發票中獎 | 要求輸入銀行OTP |
| ATM | 不需要 | 要求操作ATM |
| 語氣 | 一般行政通知 | 製造時間壓力、恐嚇失效 |
這張表最重要的並不是幫你「證明它是真的」。
而是幫你找到足以停止操作的紅旗。
只要出現信用卡、CVV、OTP或ATM其中任何一項,就應直接停止。
郵件辨識,不要只看寄件者名稱
假郵件最容易利用的,是電子郵件軟體通常優先顯示「名稱」。
例如你看到:
財政部電子發票整合服務平台
不代表真正的寄件地址就是財政部。
你應該把寄件者展開,查看完整Email。
電子發票整合服務平台公布的官方電子郵件為:
除此之外,也要觀察信件是否刻意推動你:
「立即領獎」
「24小時內完成」
「載具即將失效」
「重新驗證才能領取」
「點擊下方連結更新」
這些文字的共同目的,是壓縮你的思考時間。
詐騙者最怕你離開郵件、重新開啟瀏覽器、自己搜尋官方網站。
所以他們總希望你沿著信件裡的按鈕一路走下去。
簡訊辨識,真正該看的不是品牌名稱,而是它要你做什麼
簡訊的空間更短,因此詐騙者通常直接使用:
「中獎」
「欠費」
「退款」
「認證失敗」
「帳號異常」
「立即確認」
來推動行動。
但收到政府相關訊息時,不要因為文字寫著「財政部」就直接相信。
政府近年也逐步使用「111政府專屬短碼簡訊平臺」,部分透過111發送的政府簡訊,會搭配接收者手機末三碼以及發送機關名稱,協助民眾辨識來源。例如勞保局2026年的相關簡訊即採用「111+手機末三碼+機關名稱」驗證。
不過,即使簡訊看起來正常,也不要養成直接點連結的習慣。
最安全的方式仍然是:
自己打開官方APP或自己輸入官方網址查詢。
網址合法性怎麼驗證?不要只找「gov」三個字
假網站最常成功的原因之一,就是人們其實不太會看網址。
例如:
einvoice.gov.tw.fake-site.com
很多人第一眼看到「einvoice」、「gov.tw」,就以為是真的。
但真正控制這個網站的人,其實是:
fake-site.com
因此,看網址時應該由真正的註冊網域判斷,而不是看到網址中某處出現「gov」就相信。
財政部電子發票整合服務平台目前公布的官方網址是:
https://www.einvoice.nat.gov.tw
判斷網址時,先問自己三個問題
第一個問題:
我是不是從Email或簡訊直接點進來?
如果是,先不要繼續。
第二個問題:
網址真正的網域是不是官方公布的網址?
不要只比較Logo、標題與畫面。
第三個問題:
這個網站為什麼需要我的信用卡?
如果只是查發票、領發票獎金或確認載具,卻突然要求信用卡卡號、CVV或OTP,就應視為重大警訊。
另外也要注意:
HTTPS的小鎖頭不等於網站可信。
HTTPS只代表你與該網站之間的傳輸有加密。
詐騙網站一樣可以申請SSL憑證。
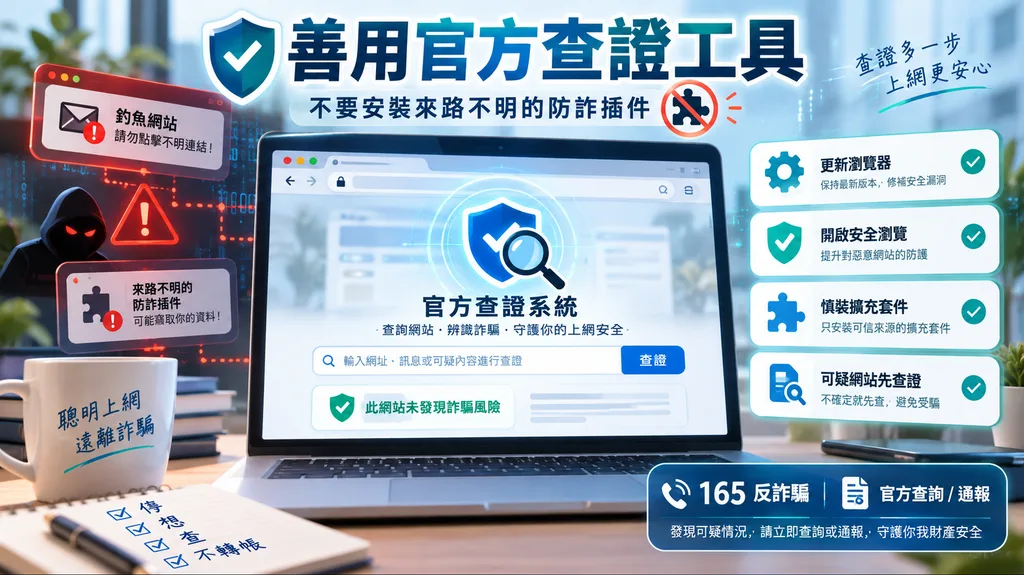
最安全的查證方式,離開信件,重新走官方入口
當你懷疑某個網站時,不建議繼續在網站裡「輸入亂碼試試看」。
網路上確實有人分享「假網站可能連亂碼都接受」的判斷方式,但這不應該成為主要驗證技巧。
因為只要你繼續與釣魚頁面互動,就可能留下瀏覽器資訊、IP、裝置資料,甚至誤觸其他流程。
更安全的方式是:
關閉頁面。
重新打開瀏覽器。
自行輸入官方網址。
或者開啟官方APP。
再從官方系統查詢自己的發票與載具。
你甚至不需要證明那個網站「百分之百是假網站」。
只要不能確認是真的,就不要在上面輸入資料。
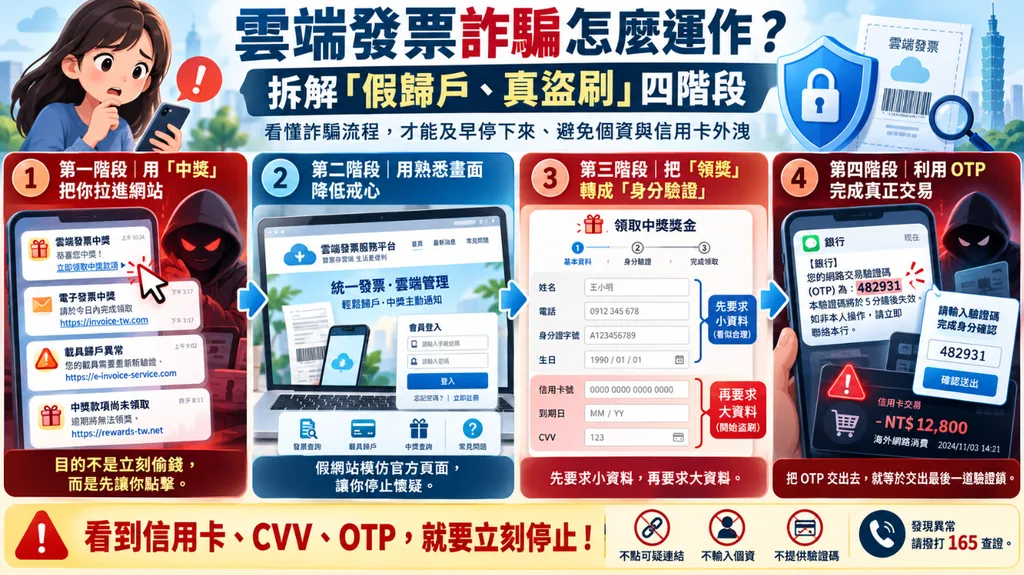
雲端發票詐騙到底怎麼運作?拆解「假歸戶、真盜刷」四階段
從受害者角度看,整個流程可能只花幾分鐘。
但從攻擊者角度看,它其實是一條精心設計的轉換漏斗。
第一階段:用「中獎」把你拉進網站
攻擊者先發送:
「雲端發票中獎」
「電子發票中獎」
「載具歸戶異常」
「中獎款項尚未領取」
目的不是立刻偷錢。
而是讓你點擊。
第二階段:用熟悉畫面降低戒心
進入網站後,你可能看到:
財政部Logo。
電子發票圖示。
手機條碼。
會員登入。
驗證按鈕。
客服說明。
甚至可能連配色、字體、版面都與正版網站接近。
這一步在做的事情只有一個:
讓你停止懷疑。
第三階段:把「領獎」轉成「身分驗證」
假網站接著可能要求:
姓名。
電話。
身分證字號。
生日。
信用卡號。
到期日。
CVV。
前面幾項資料會讓後面的信用卡欄位看起來不像突然出現。
這正是社交工程的核心:
先要求小資料,再要求大資料。
第四階段:利用OTP完成真正交易
最後,手機突然收到銀行OTP。
網站告訴你:
「請輸入驗證碼完成身分確認。」
這時最重要的不是網頁寫了什麼。
而是銀行簡訊寫了什麼。
OTP通常是在授權某項交易或高風險操作。
如果你把OTP交出去,等於把最後一道驗證鎖也交給對方。
財政部高雄國稅局公開提醒的案件,正是透過信用卡資料與OTP完成盜刷。
偽造電子發票郵件,為什麼成功率高?
因為電子發票本來就是一種「使用者不一定記得自己在哪裡消費」的服務。
一個月買了幾十筆東西後,多數人很難立刻判斷:
「我是不是剛好真的有一張中獎?」
詐騙者正是利用這種資訊落差。
再加上雲端發票本來就可能透過Email通知中獎,因此「收到Email」本身並不能證明是詐騙。
財政部資料顯示,以手機條碼或已歸戶載具儲存的雲端發票,中獎後確實可能由電子發票整合服務平台寄發中獎通知Email。
真正要判斷的是:
通知之後要求你做什麼。
簡訊、Email、Threads、IG:入口不同,終點卻可能一樣
Email常用「官方通知」。
簡訊常用「立即處理」。
Threads、Facebook、Instagram則可能改用:
「我剛領到」
「大家快檢查」
「政府補助」
「點這裡查」
甚至搭配假的留言與成功截圖。
不同管道只是入口不同。
最後通常仍把使用者導向同一件事:
點擊外部連結。
因此,在社群上看到別人分享「政府領獎網址」,也不要因為有大量按讚、留言或轉發就相信。
互動數字不是政府認證。
不只發票,退稅也被套進同一套劇本
發票中獎只是其中一種包裝。
報稅季結束後,詐騙者也會把劇本改成:
「退稅專用通知書」
「所得稅溢繳」
「退稅帳戶確認」
「行動自然人憑證驗證」
2026年6月,財政部北區國稅局即公開提醒,曾有民眾收到冒用「財政部稅務入口網」或國稅局名義的退稅Email。
國稅局明確表示,不會透過電話、簡訊或Email通知民眾辦理退稅,也不會在Email內要求確認退稅帳戶,更不會要求操作ATM。
114年度綜合所得稅合法退稅共有三批:
第一批:2026年7月31日
第二批:2026年10月30日
第三批:2027年1月20日
符合條件者會依申報資料辦理直撥退稅,或由國稅局寄送退稅憑單。
所以看到:
「請立即點擊連結輸入銀行資料才能領取退稅
已經點進去了怎麼辦?先看你做到哪一步
「我已經點了連結,是不是完了?」
不一定。
風險程度取決於你做了什麼。
情況一:只打開網站,沒有輸入任何資料
立即關閉頁面。
不要下載檔案。
不要安裝APP。
不要允許通知。
不要再重新開啟。
接著更新瀏覽器與作業系統,並檢查瀏覽器是否出現陌生擴充功能。
如果只是單純打開一般釣魚頁面,並不等於信用卡已經被盜刷。
情況二:輸入Email、電話、姓名或身分資料
接下來要提高對「第二波詐騙」的警覺。
攻擊者取得資料後,可能改用:
電話。
簡訊。
LINE。
假銀行客服。
假警察。
假政府單位。
繼續聯絡你。
因此,後續收到任何聲稱「知道你剛才操作失敗」的客服電話,都不要直接相信。
已輸入信用卡,立即停卡,不要等第一筆盜刷
如果已經輸入:
信用卡號。
有效期限。
CVV安全碼。
請直接聯絡發卡銀行。
要求銀行:
檢查近期交易。
暫停或掛失信用卡。
視情況重新發卡。
不要因為「現在還沒有看到盜刷」就繼續等待。
卡片資料一旦流出,就已經失去安全性。
已輸入OTP:風險再升一級
如果連銀行OTP也已輸入,應把它當成正在發生的金融安全事件處理。
立即:
- 聯絡銀行。
- 停止信用卡。
- 檢查交易。
- 保存銀行簡訊。
- 保存釣魚網址與Email。
- 撥打165。
- 必要時前往警察機關報案。
財政部也建議民眾遇到可疑網站或訊息時,可撥打165,或聯絡電子發票整合服務平台客服 0800-521-988 查證。
報案前不要急著刪除證據
很多人發現被騙後,第一反應是:
刪Email。
刪簡訊。
封鎖帳號。
清除聊天紀錄。
但如果已經產生財務損失,這些資料反而可能是重要證據。
建議保留:
釣魚Email。
完整寄件地址。
簡訊。
詐騙網址。
網站截圖。
LINE或社群帳號。
銀行OTP。
信用卡交易通知。
刷卡時間。
金額。
銀行聯絡紀錄。
再帶著這些資料進行通報或報案。
密碼也輸入了?不要只改一個網站
如果假網站要求你輸入常用Email與密碼,而這組密碼也用在其他地方,就應立即處理「撞庫風險」。
先修改Email帳號。
再修改網銀、購物網站、社群平台與其他使用相同密碼的服務。
能開啟雙因素驗證的帳號,也應一併開啟。
因為對攻擊者而言,你的一組帳號密碼可能不是終點,而是打開其他服務的鑰匙。
長期防範:最安全的不是學會辨認每封詐騙信,而是改變領獎流程
詐騙網站會一直換。
網址會換。
Email會換。
品牌也會換。
今天冒用悠遊卡。
明天可能冒用中油。
後天又換成銀行、捷運或購物平台。
所以真正有效的長期策略,不是記住所有詐騙格式。
而是降低自己需要「點通知連結」的次數。
設定雲端發票自動領獎
財政部建議,可在電子發票整合服務平台設定領獎帳戶。
完成設定後,符合條件的雲端發票中獎獎金可以自動匯入指定金融帳戶。
這個設定最大的安全價值不是方便。
而是把:
「收到Email → 點連結 → 登入 → 領獎」
改成:
「系統自動處理」。
你少點一次連結,詐騙者就少一次接近你的機會。
把「自己找官網」變成習慣
銀行通知你?
自己開銀行APP。
發票中獎?
自己開統一發票兌獎APP或電子發票平台。
政府退稅?
自己進財政部稅務入口網。
包裹通知?
自己進物流公司官方APP。
不要從通知走向服務。
從服務本身走向通知。
這個動作看似只多花十秒,卻能直接切斷大量釣魚攻擊。
雲端發票與退稅防詐 FAQ
Q1:收到「雲端發票中獎」Email,怎麼最快確認真假?
不要直接點信件裡的連結。
先查看完整寄件者,再自行開啟財政部電子發票整合服務平台或官方APP查詢。
目前電子發票整合服務平台公布的官方Email為:
官方網址為:
https://www.einvoice.nat.gov.tw
如果通知要求信用卡、CVV或OTP,應立即停止操作。
Q2:政府官方網站一定都是 .gov.tw 嗎?
不要把「看到gov.tw」簡化成唯一判斷標準。
針對本文討論的財政部電子發票整合服務平台,官方公布網址確實是:
www.einvoice.nat.gov.tw。
但判斷任何網路服務時,都應以該機關正式公布的完整網址為準。
尤其要避免:
gov.tw.xxx.com
這類把「gov.tw」刻意塞進前方文字的假網址。
Q3:詐騙者怎麼讓網址看起來像官方?
常見方式包括:
使用相近拼字。
加入gov、tax、invoice等字眼。
使用子網域混淆。
使用網址縮短服務。
申請HTTPS憑證。
甚至直接複製官方網站的Logo與畫面。
因此,不應只看頁面外觀。
應核對完整網域。
Q4:已經點進假網站,最先要做什麼?
如果只開啟但沒有輸入資料,先關閉網站。
如果已輸入密碼,立即修改密碼。
如果已輸入信用卡號、到期日或CVV,立即聯絡銀行停卡。
如果已輸入OTP,應立即視為高風險金融事件處理,聯絡銀行、保存紀錄並撥打165。
Q5:臺北市對雲端發票詐騙有什麼提醒?
臺北市府體系已多次進行相關防詐宣導。
2026年臺北捷運也曾公開澄清,有詐騙郵件冒用「台北捷運」名義發送雲端發票1,000元中獎通知,並提醒民眾不要點擊可疑連結或提供個資。
Q6:Threads、Facebook或IG有人分享中獎連結,可以相信嗎?
不能因為貼文有大量按讚、留言或分享就相信。
社群帳號可能被盜。
留言可能是假帳號。
畫面也可能偽造。
如果涉及政府補助、中獎或退稅,應自行前往政府官方網站確認。
不要直接從社群貼文登入。
Q7:財政部與地方政府的警示有什麼差異?
財政部主要掌握電子發票、所得稅與退稅制度,因此能說明真正的官方流程與網址。
地方政府、警察機關、公營事業則可能針對當地案例、遭冒用品牌或近期熱門手法進行宣導。
兩者的核心原則一致:
不點可疑連結、不交出敏感資料、自己進官方網站查證。
Q8:未來還會出現新的雲端發票詐騙嗎?
幾乎可以確定手法還會繼續變化。
詐騙者可以從:
中獎通知
改成:
載具異常。
再改成:
退稅。
補助。
帳號停權。
會員更新。
信用卡驗證。
所以不要試圖背下每一種話術。
真正該建立的是固定防禦流程:
收到通知 → 不點連結 → 自己進官網 → 核對紀錄 → 發現異常再聯絡官方。